
Dezvoltare de produse SaaS
Ce este limitarea ratei API în SaaS?
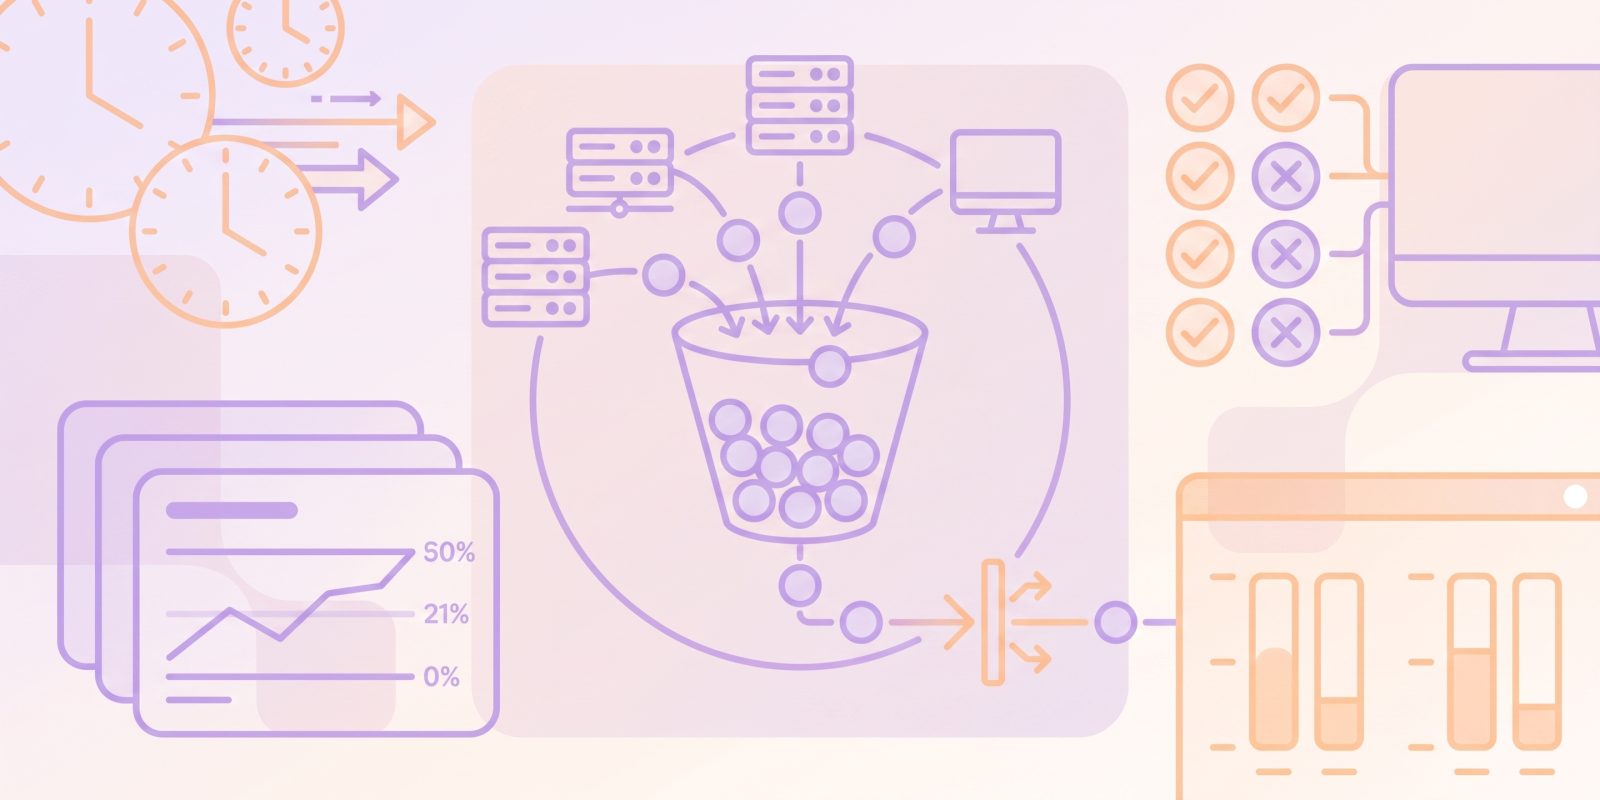
Ce este limitarea ratei API în SaaS?
API-ul SaaS al unei aplicații bazate pe cloud limitează numărul de apeluri API către un serviciu pentru o anumită perioadă, pentru un dispozitiv client, utilizator, IP, cheie sau chiriaș. Clientul este configurat să trimită un număr specific de cereri. Acest tip de limitare a API-ului are implicații pentru capacitatea infrastructurii serviciului, deoarece ajută și la limitarea accesului utilizatorilor și la gestionarea cheltuielilor cloud.
În cadrul mecanismelor de limitare a ratei, monitorizarea mesajelor ‘429 Too Many Requests’ este o practică obișnuită, apărând atunci când serverele le transmit clienților după atingerea pragului de cereri. În multe cazuri, serverele folosesc antetul “Retry-After” pentru a informa clienții cu privire la întârzierea recomandată între reîncercările cererilor.
Cum funcționează limitarea ratei API?
| Algoritm | Comportament |
| Fereastră fixă | Simplu, dar poate crea vârfuri de trafic la limitele ferestrei |
| Fereastră glisantă | Mai echitabil, cu prețul unei coordonări și memorii sporite |
| Token bucket | Permite rafale controlate, impunând în același timp o rată medie |
| Leaky bucket | Ajustează ieșirea pentru consistența ratei |
Cum diferă limitarea ratei API și throttling-ul?
| Tehnică | Pentru |
| Throttling | Uniformizarea rafalelor |
| Limitarea frecvenței | Asigurarea echității și protejarea resurselor partajate |
De ce este limitarea ratei API esențială pentru furnizorii de SaaS?
Iată ce face mai exact limitarea ratei:
- Este asociat cu abordarea potențialelor probleme operaționale ale sistemului care pot apărea dintr-un volum mare de cereri provenite dintr-o sursă neprevăzută.
- Acesta previne activități precum web scraping-ul sau atacurile brute-force.
- Acesta abordează costul rezultat din autoscaling sau utilizarea resurselor de către sistemele downstream.
Care sunt cele mai bune practici la nivel de client pentru gestionarea limitărilor ratei API?
- Urmați instrucțiunile specificate în headerele Retry-After.
- Încercați un backoff exponențial cu o componentă aleatoare.
- “Așezați în coadă” cererile sau distribuiți sarcina la o concurență ridicată.
- Puteți implementa un token bucket pentru gestionarea traficului și a cozilor pe partea de client pentru sarcinile de lucru care necesită paralelism.
Comportamentul de reîncercare este asociat cu efectele de turmă și fiabilitatea sub sarcină.
Ce instrumente, framework-uri sau modele de design sunt recomandate pentru implementarea limitării ratei API?
O soluție tipică implică diverse straturi: gateway API, platformă de securitate edge și sistem de control al serviciilor sau de cote. Următoarele modele pot fi aplicabile:
- Limite pe cheie
- Limite pe entitate
- Limite specifice endpoint-ului
- Planuri eșalonate
O abordare stratificată este adesea cea mai bună pentru SaaS, protecția edge, limitarea traficului la gateway și regulile de afaceri la nivel de aplicație.
Cum pot furnizorii SaaS să comunice eficient întârzierile de limitare a ratei către utilizatori?
În cazurile în care limitarea ratei de solicitări contribuie la un număr mai mare de contacte ale clienților pentru personalul de asistență, este recomandabil să se explice baza limitărilor cererilor. Furnizorii ar trebui sfătuiți să:
· Utilizeze coduri de stare HTTP distincte.
· Afișeze antetele Retry-After și rate-limit.
· Limitele specificate în documente să fie comunicate dezvoltatorilor.
· Acolo unde este fezabil, să afișeze statisticile de utilizare ale clientului sau cota sa rămasă.
Experiența utilizatorului implică mesaje de eroare lizibile pentru om, metadate lizibile pentru mașini și o opțiune de auto-servire pentru cererile de creștere a cotelor.
Care sunt limitările limitării ratei API și ce strategii complementare există?
Limitarea ratei gestionează abuzul, costurile și echitatea, dar eficacitatea sa în rezolvarea problemelor din sistemele distribuite poate avea limite. Integrarea limitării ratei cu alte controale justifică luarea în considerare:
- Cote
- WAF sau protecție împotriva roboților
- Autentificare și idempotență
- Monitorizare
Concluzie
Limitarea ratei SaaS API-uri este o măsură vitală utilizată pentru a proteja Infrastructură cloud, mențineți serviciul funcțional și disponibil, și monitorizați operațiunile. Această metodă utilizează diverși algoritmi cu controlul debitului și se bazează pe comunicarea cu clienții și ajustări corespunzătoare ale limitelor.
Ești gata să începi?


 Română
 English
 Español
 Português
 Português do Brasil
 Français
 Italiano
 Deutsch
 Nederlands
 Polski
 Українська
 简体中文
 日本語
 한국어